
PCI DSS Compliance Remediation & Server Security Hardening
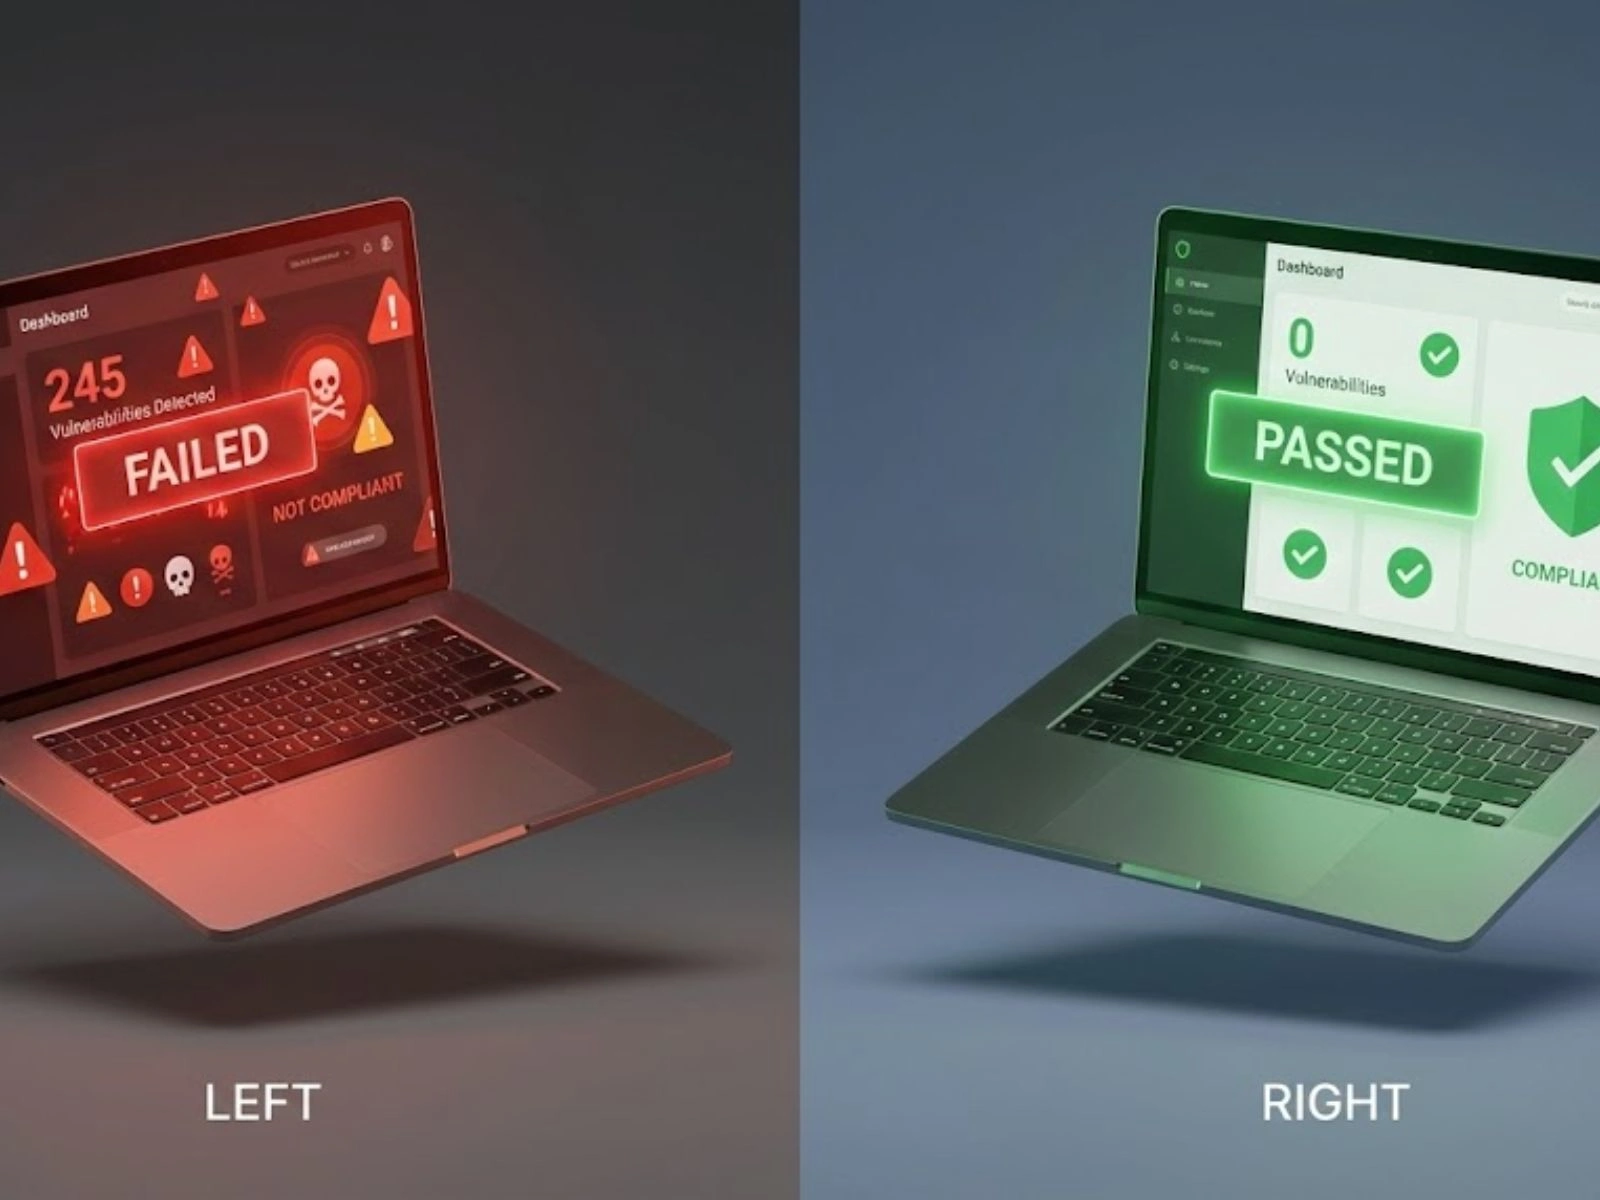
Transformed failing PCI scan (245 vulnerabilities) to 100% compliant status in 48 hours for multi-site WordPress hosting environment.
Conducted security audit and remediation for VPS hosting 4 production websites. Fixed critical database exposure, hardened SSH encryption, secured WordPress installations and implemented enterprise security headers. Achieved full PCI DSS compliance with zero downtime.
Tech Stack - AlmaOS, cPanel/WHM, WordPress 6.8.3, MySQL, nginx, PHP-FPM, Let's Encrypt SSL
Scope- 245 vulnerabilities remediated across HTTP/HTTPS services, SSH, MySQL, and web applications
Key Achievements
✅ Eliminated 1 HIGH severity database exposure (automatic failure)
✅ Hardened SSH to remove weak encryption algorithms (2 MEDIUM failures)
✅ Secured 32 WordPress vulnerabilities including path disclosure and exposed config files
✅ Configured 8 critical security headers across all domains
✅ Achieved 100% PCI DSS SAQ A-EP compliance
✅ Zero downtime during implementation
✅ Delivered passing rescan within 48-hour SLA
✅ Established quarterly maintenance plan for ongoing compliance
Challenge
Client was failing quarterly PCI scans with 245 vulnerabilities across 4 production websites hosted on single VPS. Payment processing was at risk of being suspended by PayPal. Previous provider had attempted fixes but caused 2-week WHMCS downtime. Required rapid, safe remediation with zero business disruption.
Solution
Implemented systematic security hardening approach-
Created full system backups before any changes
Prioritized automatic-fail vulnerabilities (database, SSH)
Hardened cPanel services across 6 exposed ports
Secured WordPress installations without breaking WHMCS billing
Implemented monitoring to prevent compliance drift
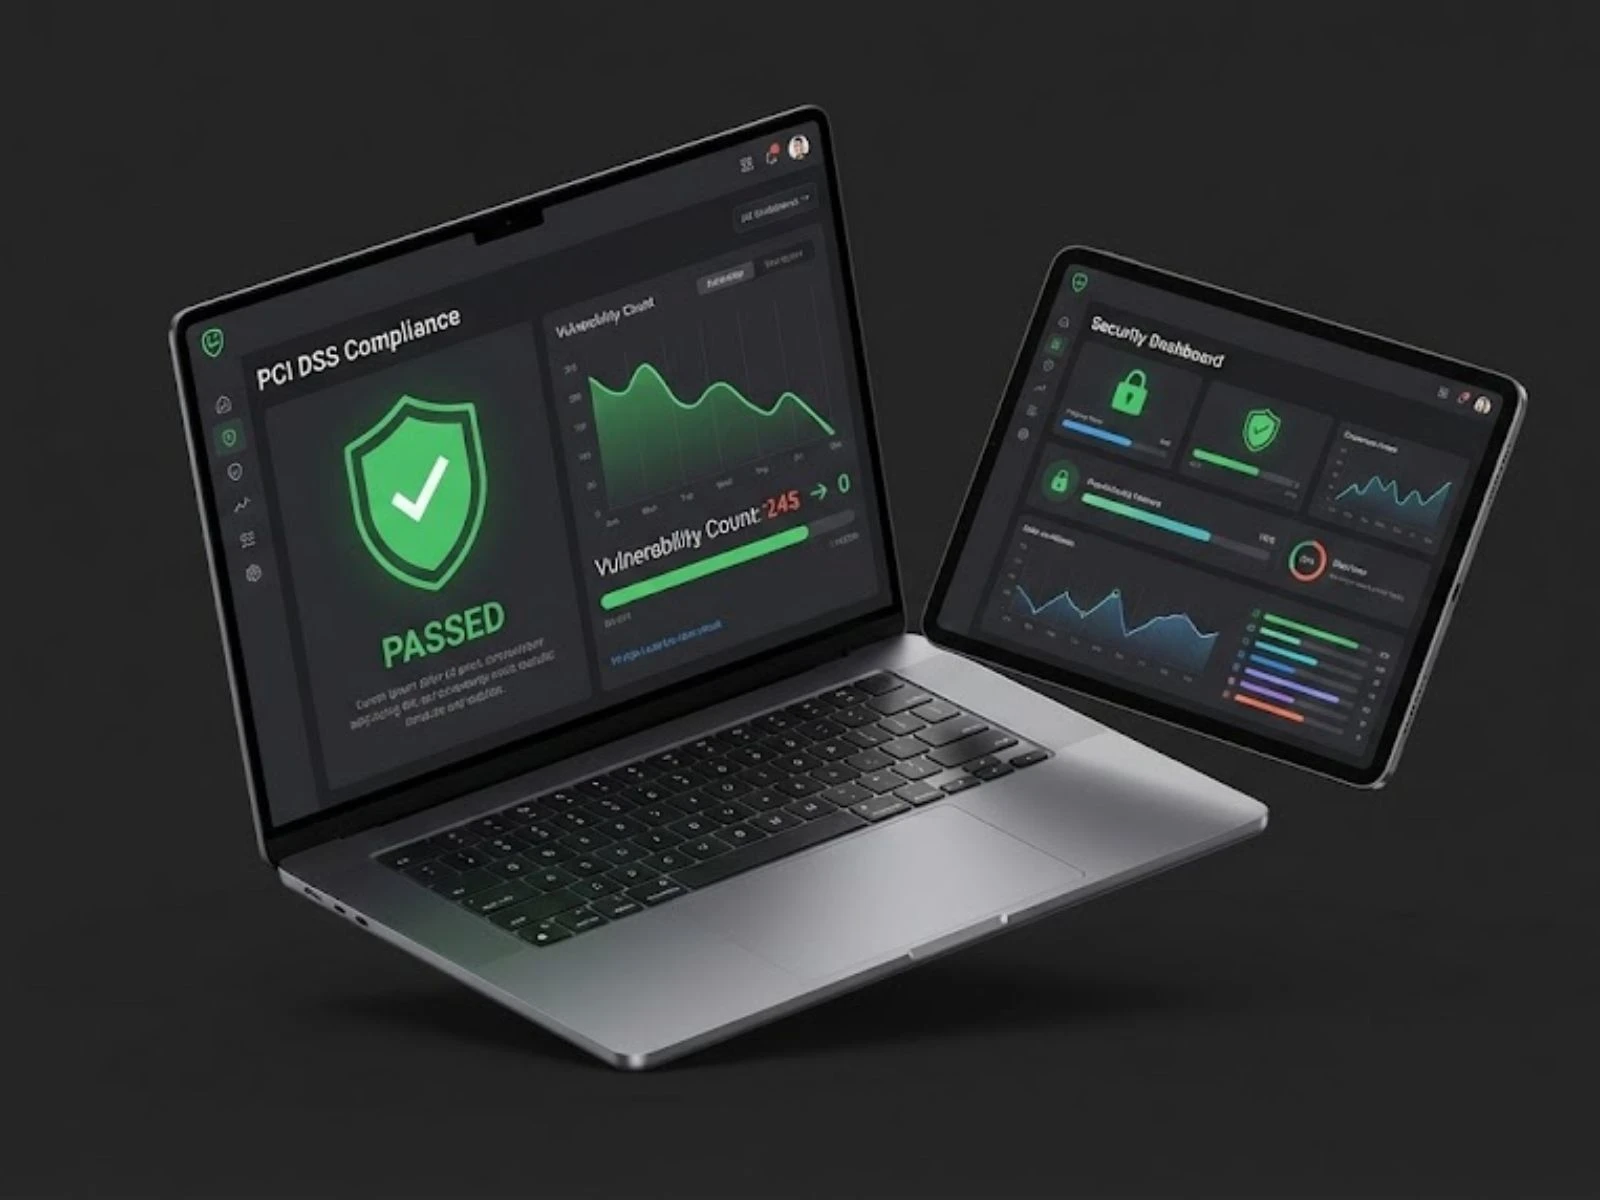
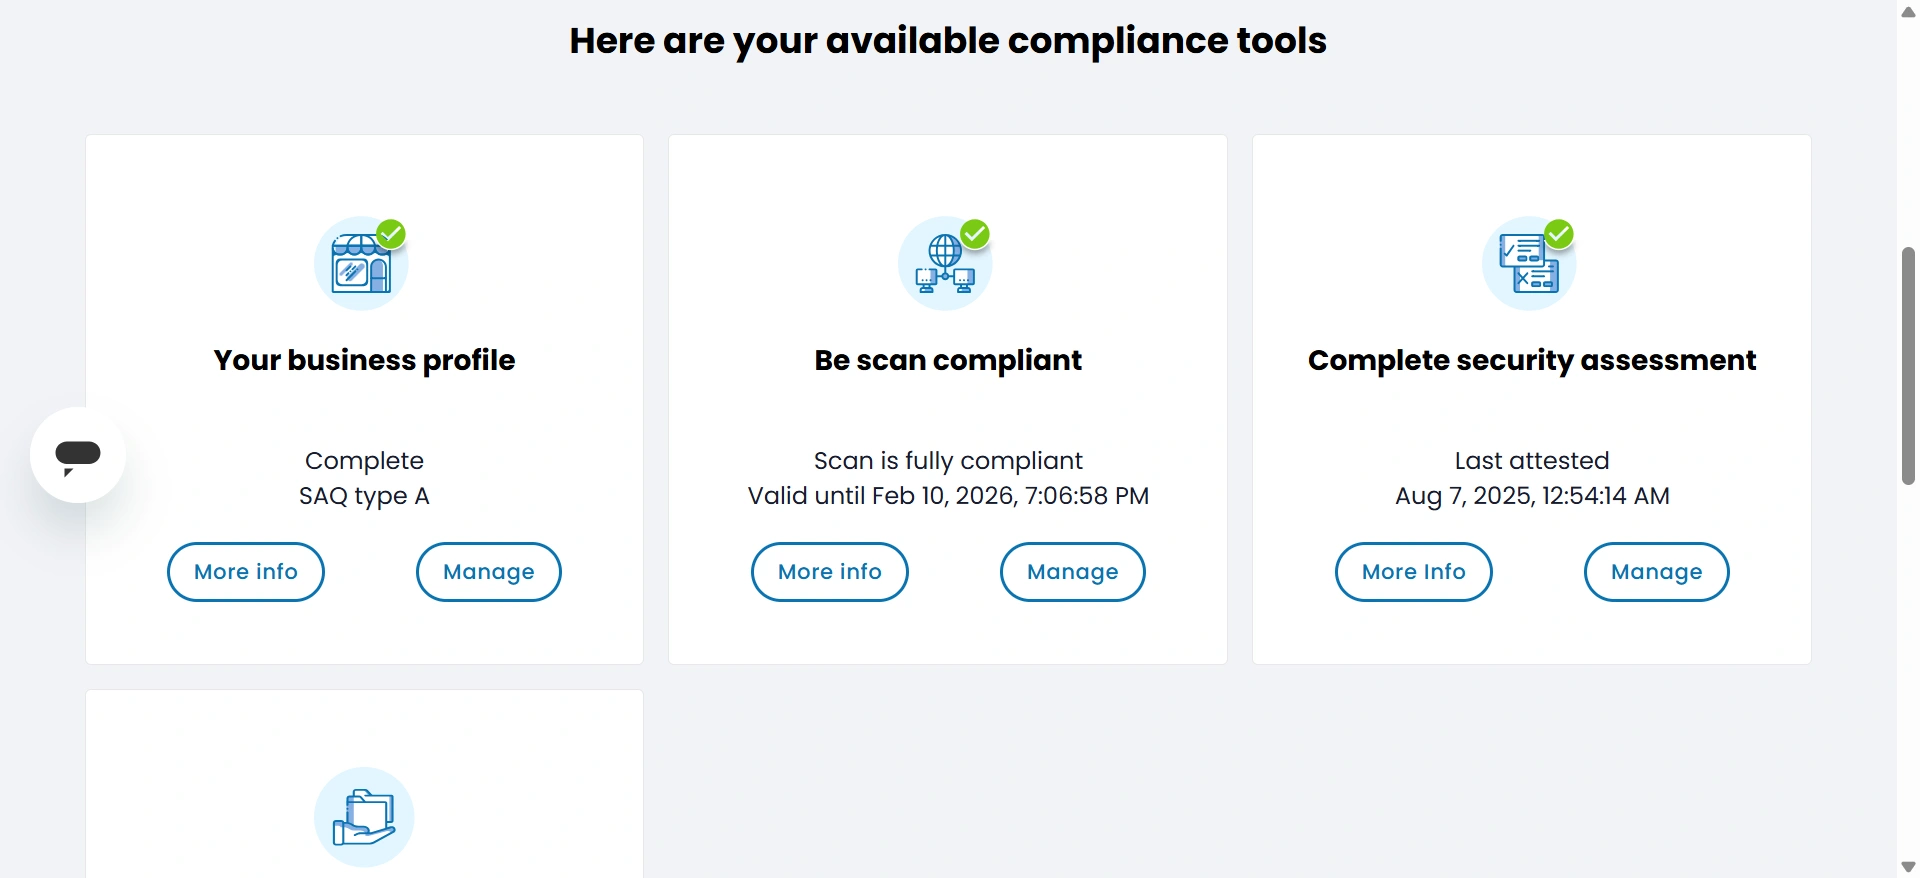
Verified with rescan achieving PASSED status
Results & Impact
BEFORE- FAILED - 245 vulnerabilities, payment processing at risk
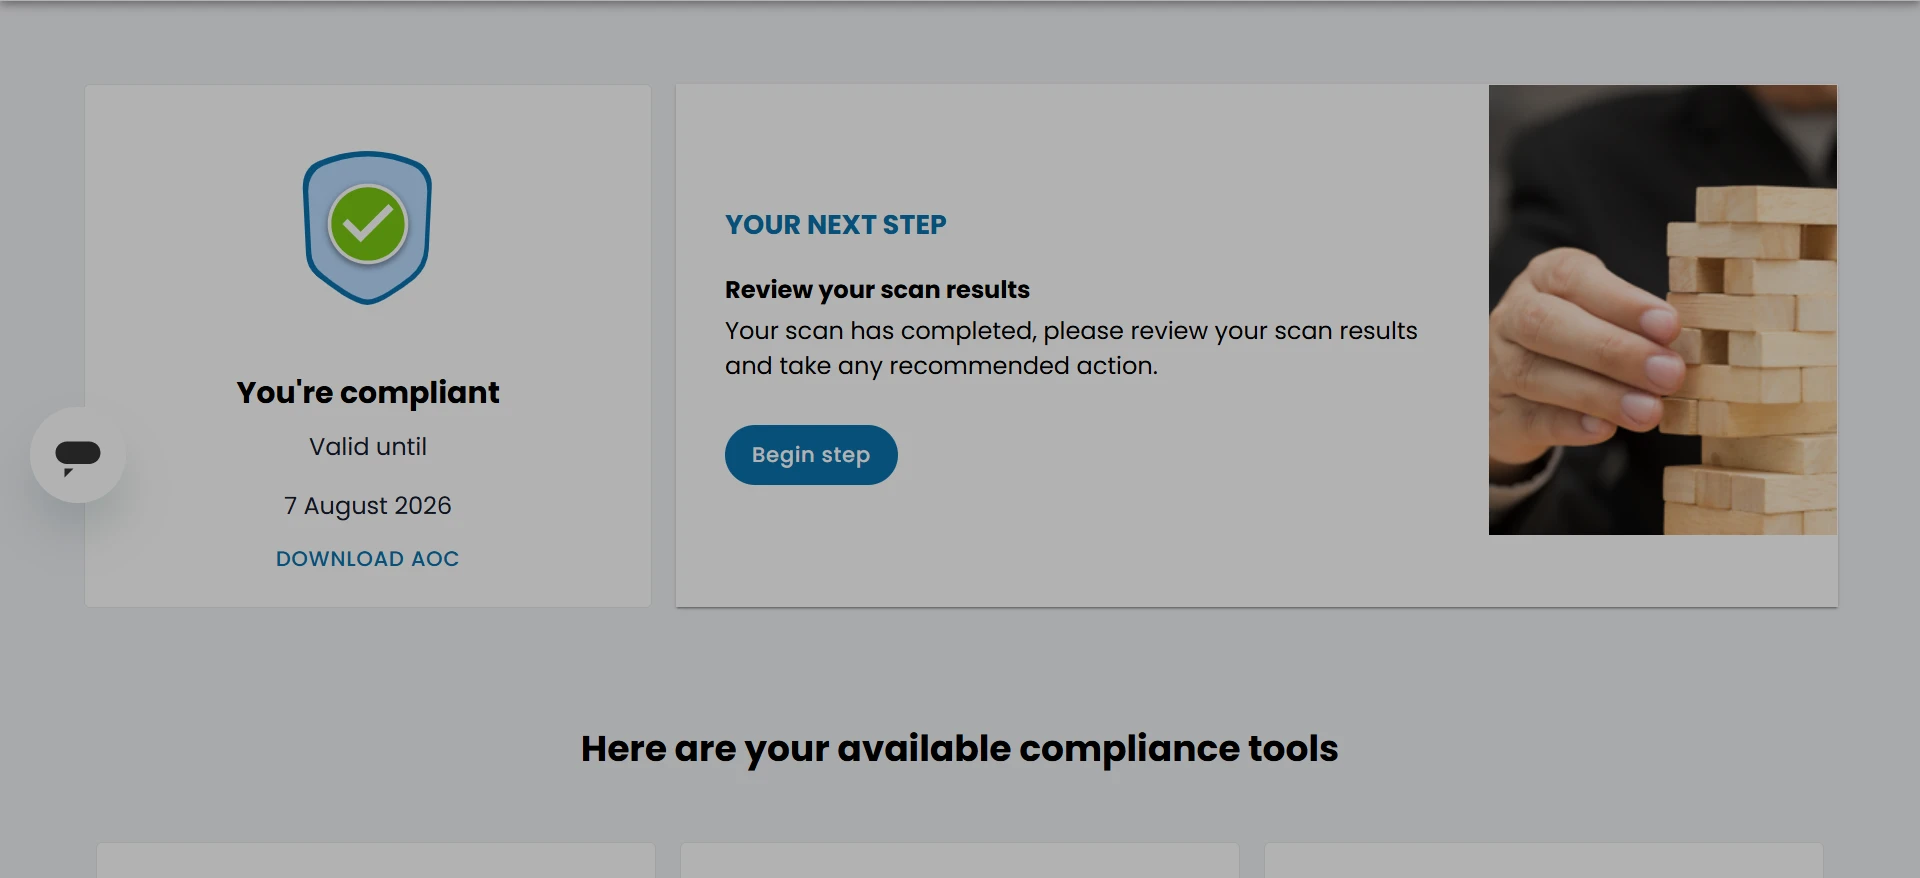
AFTER- PASSED - 100% compliant, valid until February 2026
Business Impact-
Maintained PayPal/Venmo payment processing capability
Protected customer payment data and business reputation
Established predictable quarterly compliance process
Reduced security risk from HIGH to MINIMAL
Enabled business continuity with zero revenue interruption
#PCICompliance #ServerSecurity #WordPress #cPanel #SecurityAuditing #VulnerabilityRemediation #LinuxAdministration #WebHosting #PenetrationTesting #ComplianceManagement #AlmaOS #MySQL #nginx #SSHHardening #PaymentSecurity
0 likes · 17 views · Nov 17, 2025
Transformed failing PCI scan (245 vulnerabilities) to 100% compliant status in 48 hours for multi-site WordPress hosting environment


