Joseph Joseph
GitHub Actions Reliability Specialist
New to Contra
Joseph is ready for their next project!
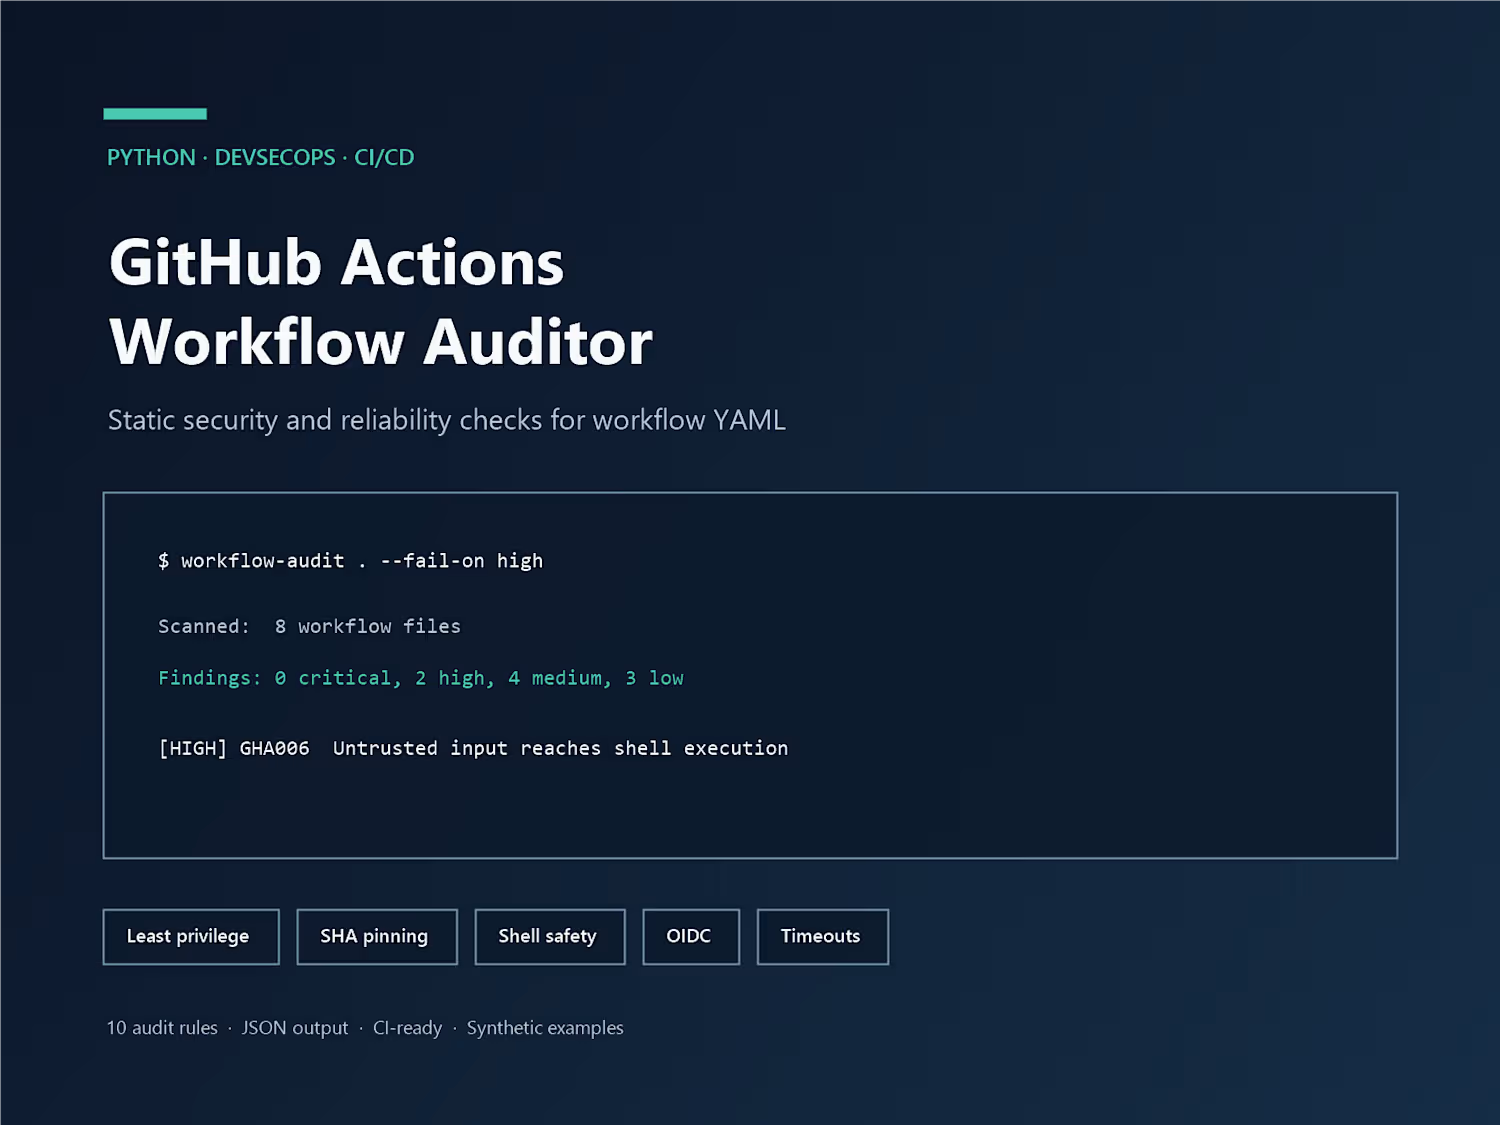

Built a dependency-free Python CLI that prioritizes synthetic incidents, classifies severity, and recommends evidence-based diagnostic next steps.

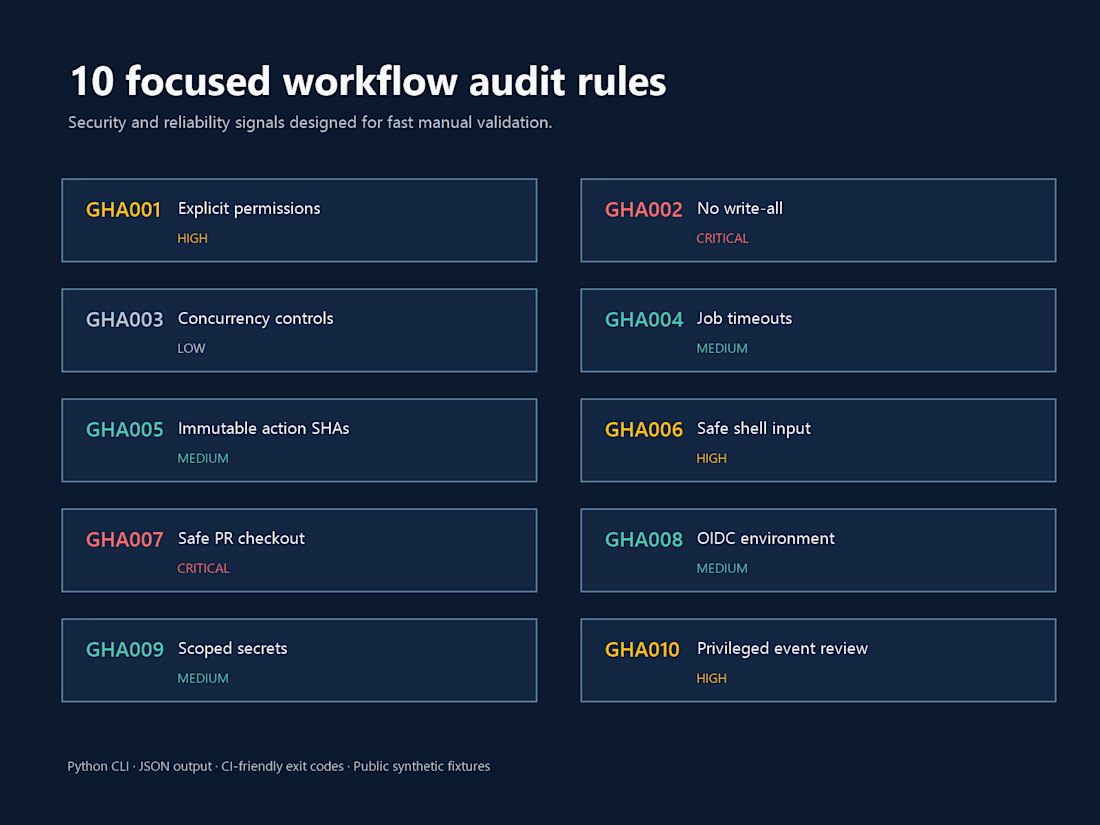
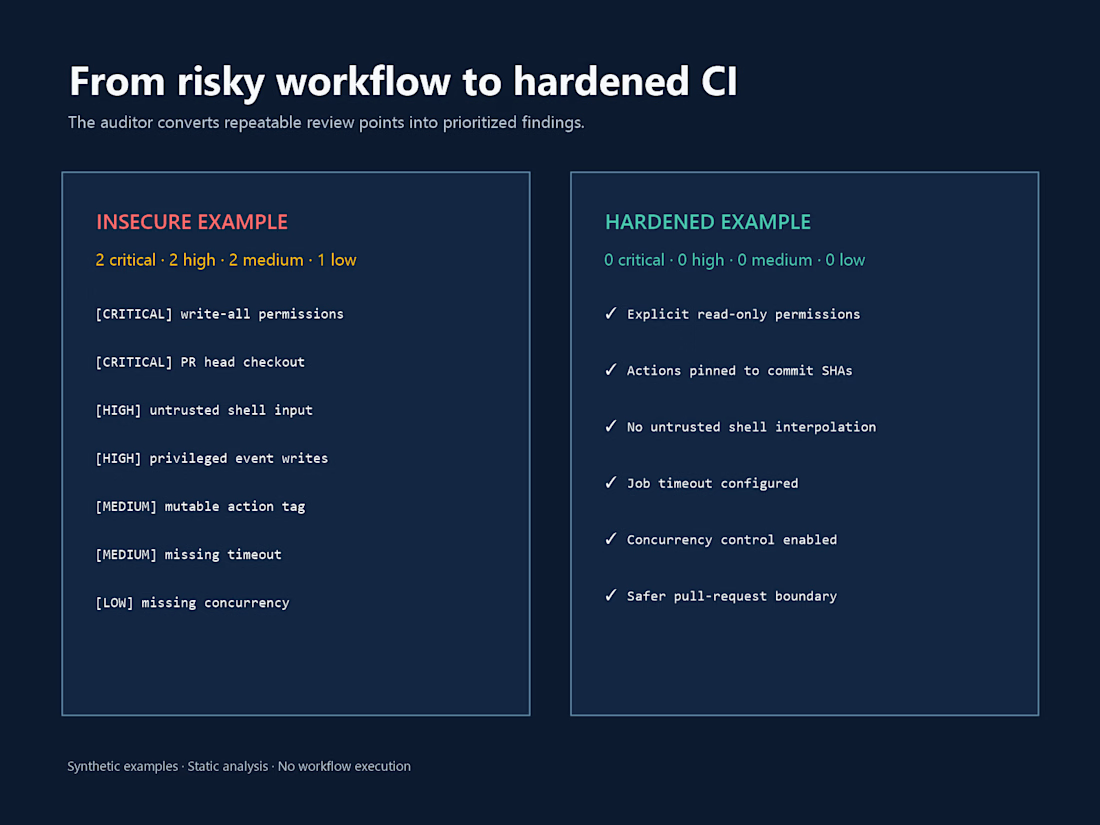
I built a Python CLI that statically reviews GitHub Actions workflows for security and reliability risks. It detects excessive permissions, mutable action references, unsafe shell interpolation, privileged pull-request patterns, missing timeouts and concurrency controls, OIDC...