MCP Security Auditor | AI

Hamza Ghebrich


MCP Security Auditor is an open-source security analysis tool I developed to help engineers identify security risks in Model Context Protocol (MCP) servers and AI-agent integrations.
As AI agents increasingly connect to external tools, APIs, and sensitive data, securing these integrations becomes essential.
I designed and developed MCP Security Auditor to automate security configuration reviews, identify potentially dangerous implementation patterns, and generate actionable security reports.
Key Features:
🔐 MCP Security Analysis
Detects risky authentication and authorization configurations.
Identifies potentially unsafe tool permissions and execution patterns.
Reviews filesystem access and security boundaries.
🤖 AI Agent Security
Analyzes security configurations used in MCP integrations.
Identifies potentially insecure connections between AI agents and external tools.
Supports security reviews of AI-powered applications.
⚙️ Automated Security Auditing
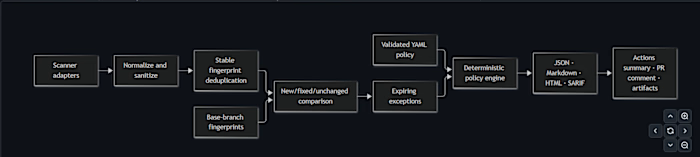
Static analysis of Python code and configuration files.
Automated security findings with severity classifications.
Security reports in JSON, HTML, Markdown, and SARIF formats.
Configurable security policies and risk scoring.
🚀 DevSecOps Integration
Supports automated security checks in development workflows.
Helps developers identify security issues earlier.
Provides actionable findings to support remediation.
Technologies: Python, MCP, Static Application Security Testing, Security Automation, GitHub Actions, JSON, YAML.
Business Value: Helps development teams review MCP integrations, identify risky configurations, and introduce repeatable security checks into their development processes.
My Role: Independent Developer & Security Engineer.
Project Type: Open-source cybersecurity tool.
Like this project
Posted Nov 1, 2026
MCP Security Auditor | AI Agent & MCP Server Security (https://github.com/HamzaGhebriche/mcp-security-auditor) MCP Security Auditor is an open-source securit...