
OWASP A01: Broken Access Control
🔒 OWASP A01 — Broken Access Control Assessment
Overview
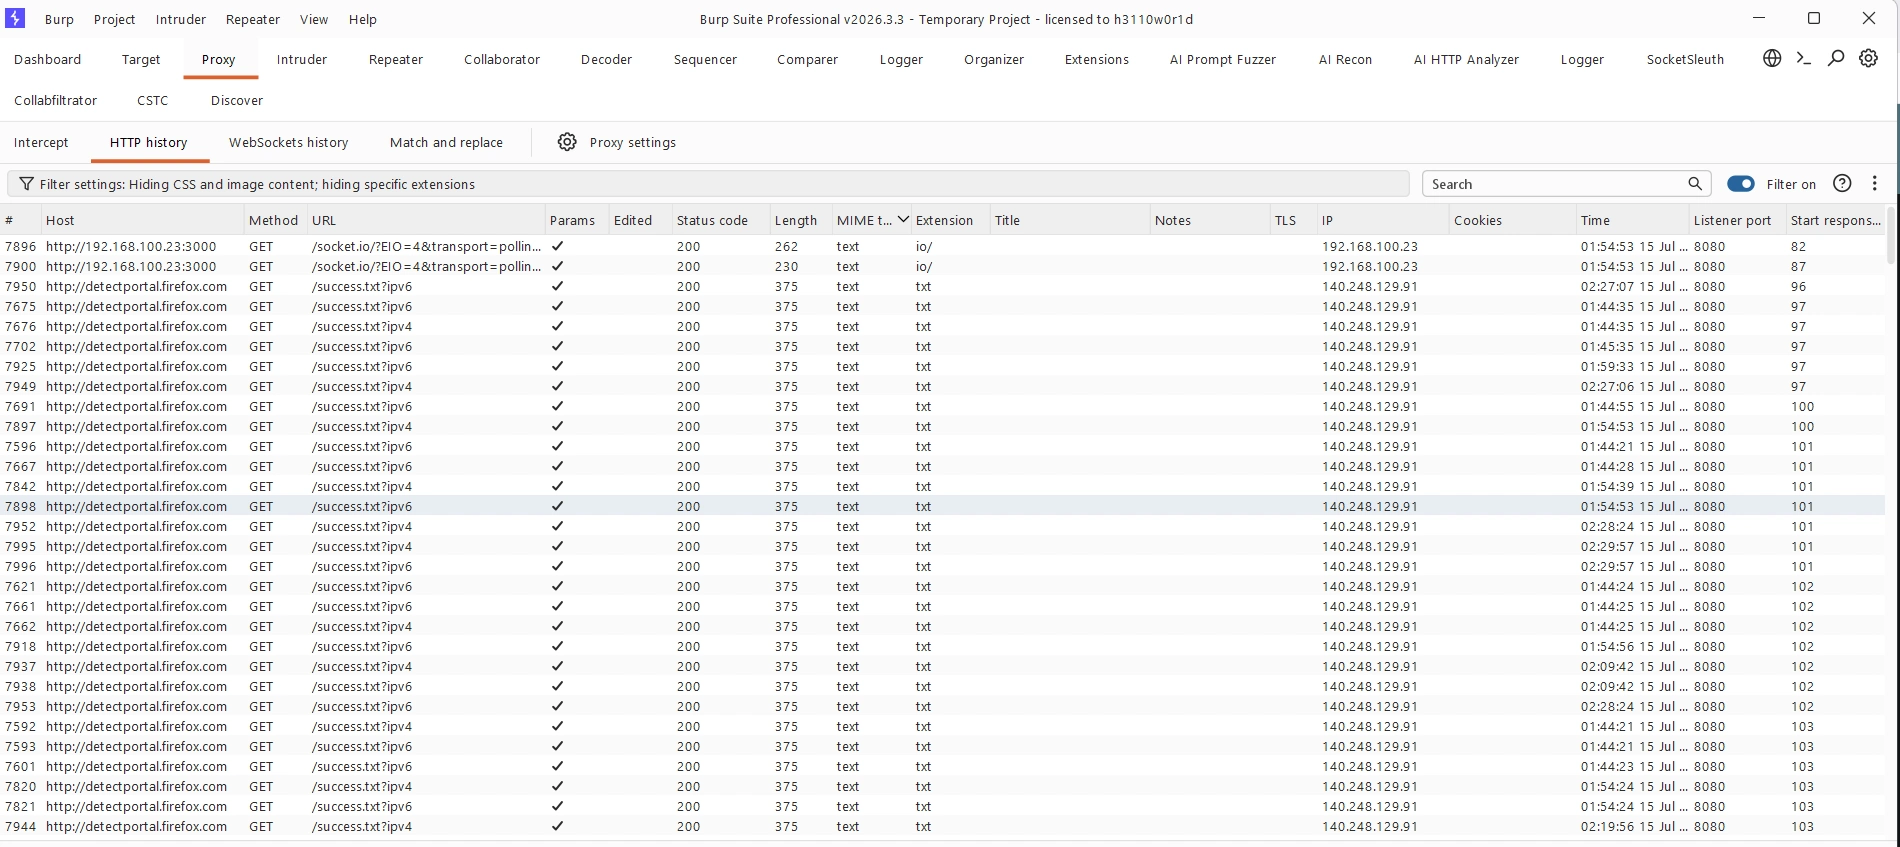
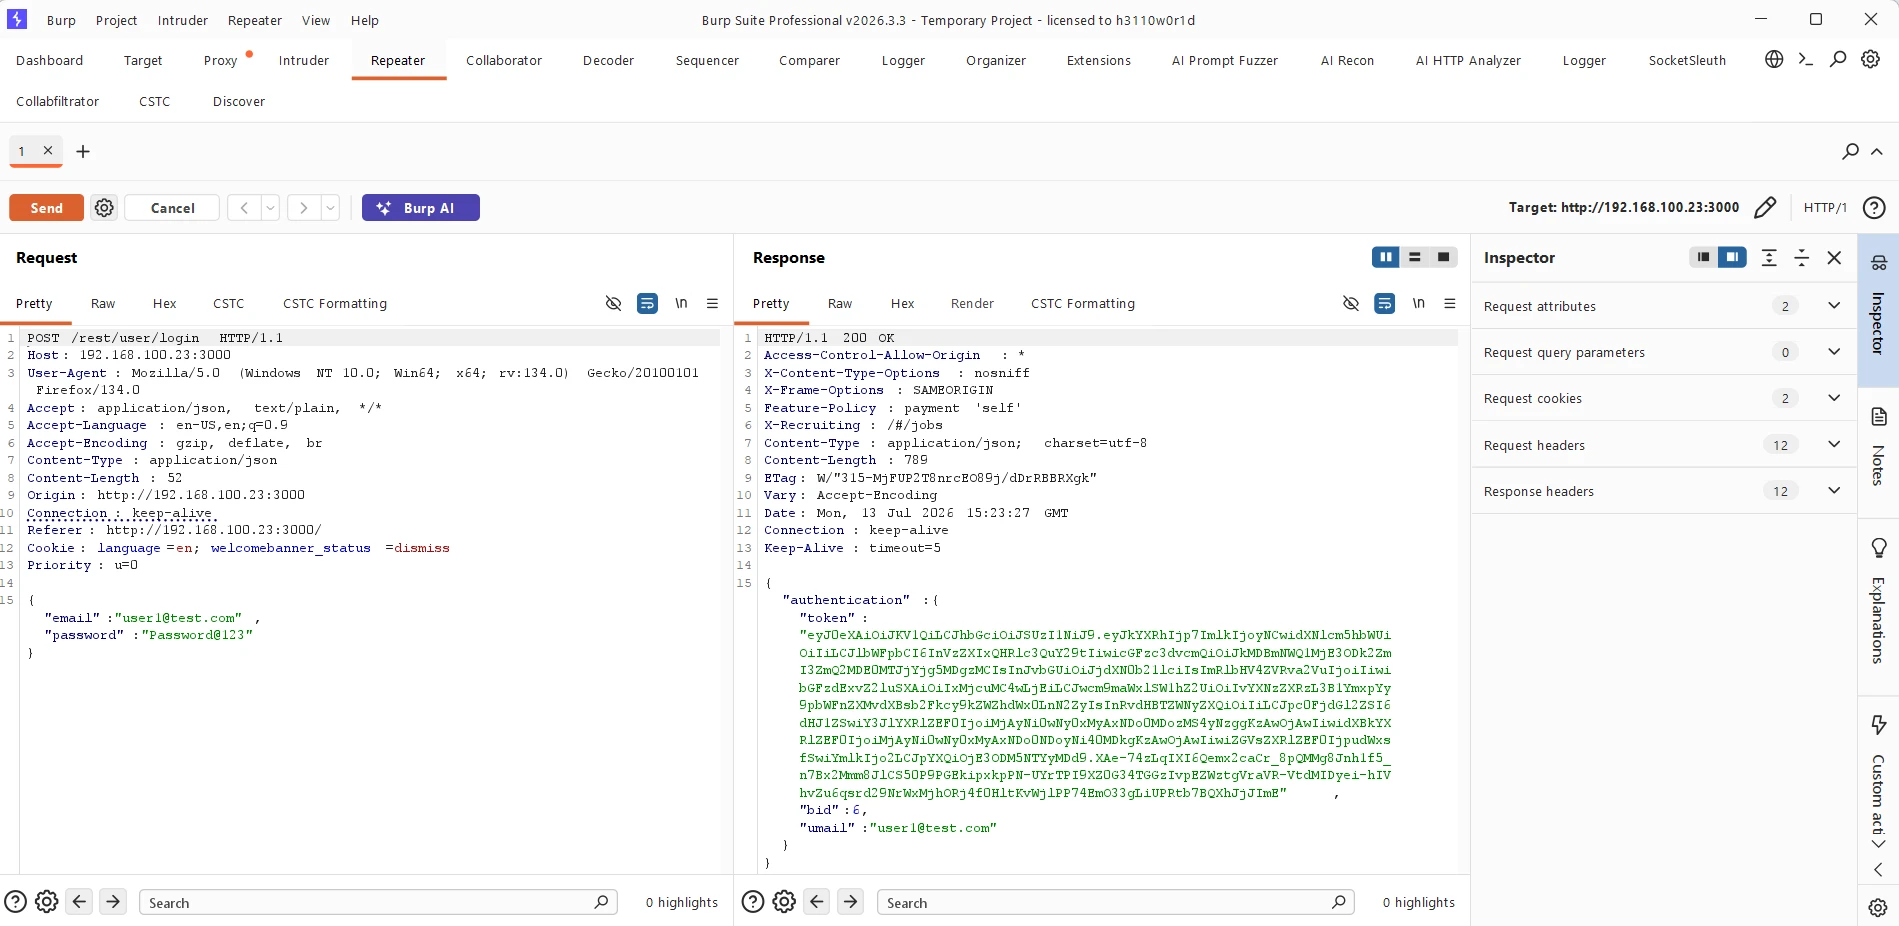
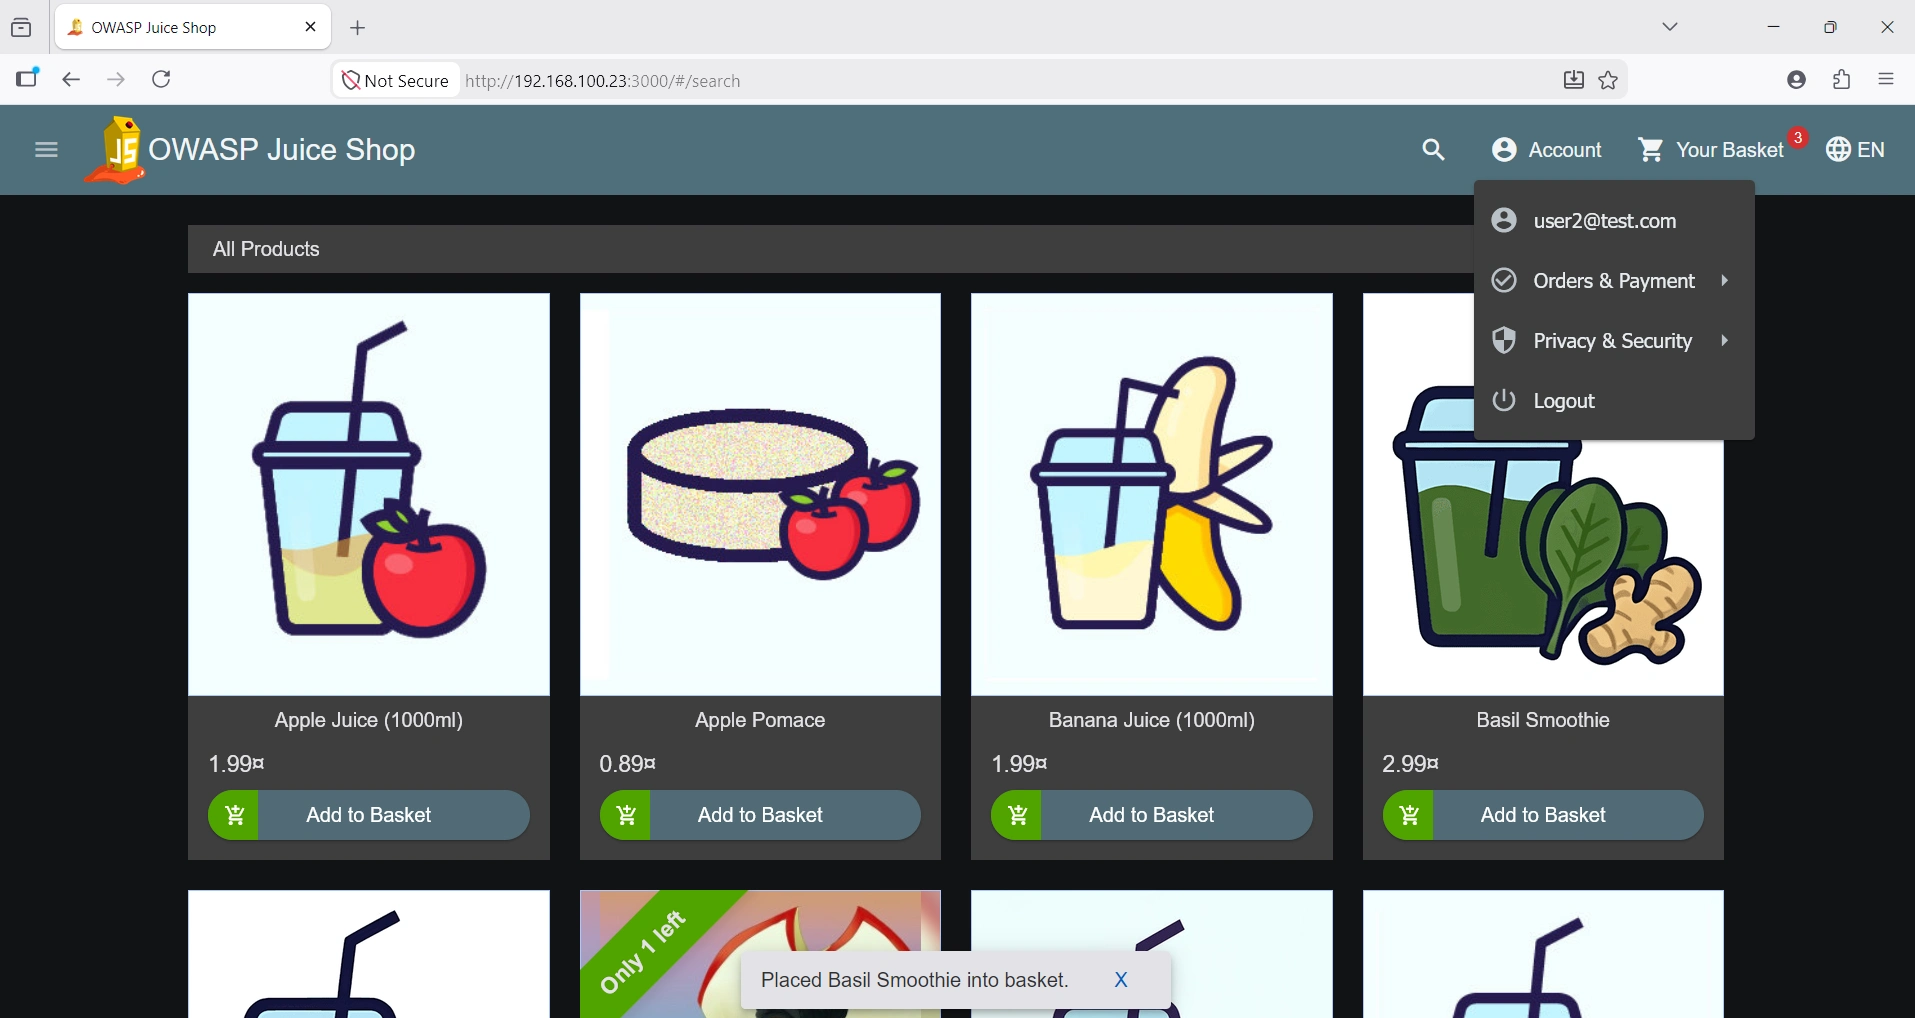
Performed a manual security assessment of a vulnerable web application to identify Broken Access Control issues affecting API endpoints.
What I Found
Horizontal Privilege Escalation (IDOR)
Vertical Privilege Escalation
Unauthorized access to restricted API endpoints
User enumeration through exposed APIs
Impact
Unauthorized users could access resources belonging to other users and retrieve sensitive information without proper authorization.
Mitigation
Enforce server-side authorization on every request.
Implement Role-Based Access Control (RBAC).
Validate object ownership before returning data.
Apply the principle of least privilege.
Tools Used
Burp Suite Professional
Firefox Developer Tools
JWT Decoder
0 likes · 0 views · Jul 15, 2026
OWASP A01: Broken Access Control 🔒 OWASP A01 — Broken Access Control Assessment Overview Performed a manual security assessment of a vulnerable web applicat...
