API Security TestingZubair Usman
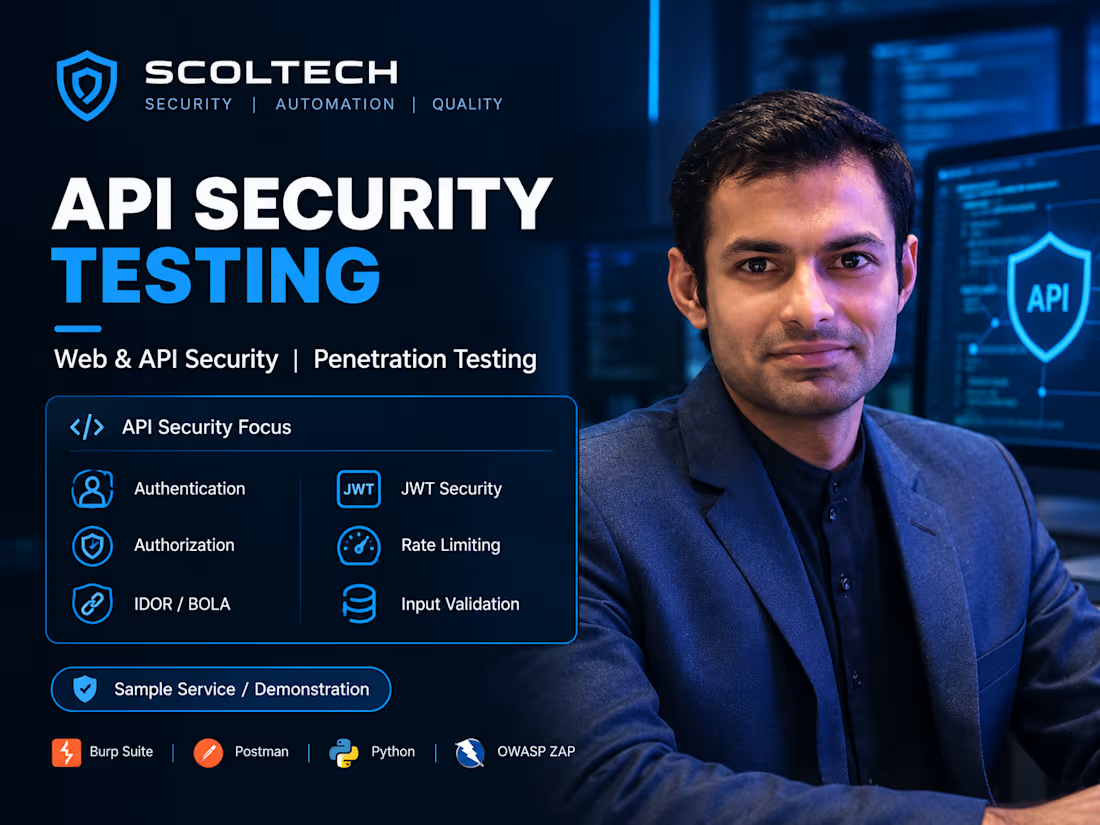
Identify and validate security vulnerabilities in your APIs before attackers do.
I will perform a structured security assessment of your REST API to identify, validate, and document security vulnerabilities.
WHAT I TEST
• Authentication & authorization
• IDOR / BOLA
• Access control
• JWT and session security
• Input validation
• Injection vulnerabilities
• Rate limiting
• Sensitive data exposure
• API misconfigurations
• Business logic vulnerabilities
MY PROCESS
Define scope and testing requirements
Map API endpoints and functionality
Review authentication and authorization controls
Perform automated and manual security testing
Validate potential vulnerabilities
Assess impact and severity
Document evidence and reproduction steps
Provide remediation recommendations
Retest fixes when included in scope
DELIVERABLES
• API security assessment report
• Confirmed vulnerability findings
• Severity classification
• Technical evidence
• Reproduction steps
• Impact analysis
• Remediation recommendations
CLIENT REQUIREMENTS
Written authorization, API documentation where available, testing scope, test credentials/accounts, and any applicable testing restrictions are required before testing begins.
All testing is performed only against APIs that the client is authorized to have tested.
FAQs
Example work

Zubair's other services
Starting at$25 /hr
Tags
Burp Suite

OWASP ZAP
Postman
Python
Cybersecurity Specialist
Penetration Testing
API Security
Service provided by
Zubair Usman Pakistan
- 1
- Followers
API Security TestingZubair Usman
Starting at$25 /hr
Tags
Burp Suite
OWASP ZAP
Postman
Python
Cybersecurity Specialist
Penetration Testing
API Security
Identify and validate security vulnerabilities in your APIs before attackers do.
I will perform a structured security assessment of your REST API to identify, validate, and document security vulnerabilities.
WHAT I TEST
• Authentication & authorization
• IDOR / BOLA
• Access control
• JWT and session security
• Input validation
• Injection vulnerabilities
• Rate limiting
• Sensitive data exposure
• API misconfigurations
• Business logic vulnerabilities
MY PROCESS
Define scope and testing requirements
Map API endpoints and functionality
Review authentication and authorization controls
Perform automated and manual security testing
Validate potential vulnerabilities
Assess impact and severity
Document evidence and reproduction steps
Provide remediation recommendations
Retest fixes when included in scope
DELIVERABLES
• API security assessment report
• Confirmed vulnerability findings
• Severity classification
• Technical evidence
• Reproduction steps
• Impact analysis
• Remediation recommendations
CLIENT REQUIREMENTS
Written authorization, API documentation where available, testing scope, test credentials/accounts, and any applicable testing restrictions are required before testing begins.
All testing is performed only against APIs that the client is authorized to have tested.
FAQs
Example work
Zubair's other services
$25 /hr