
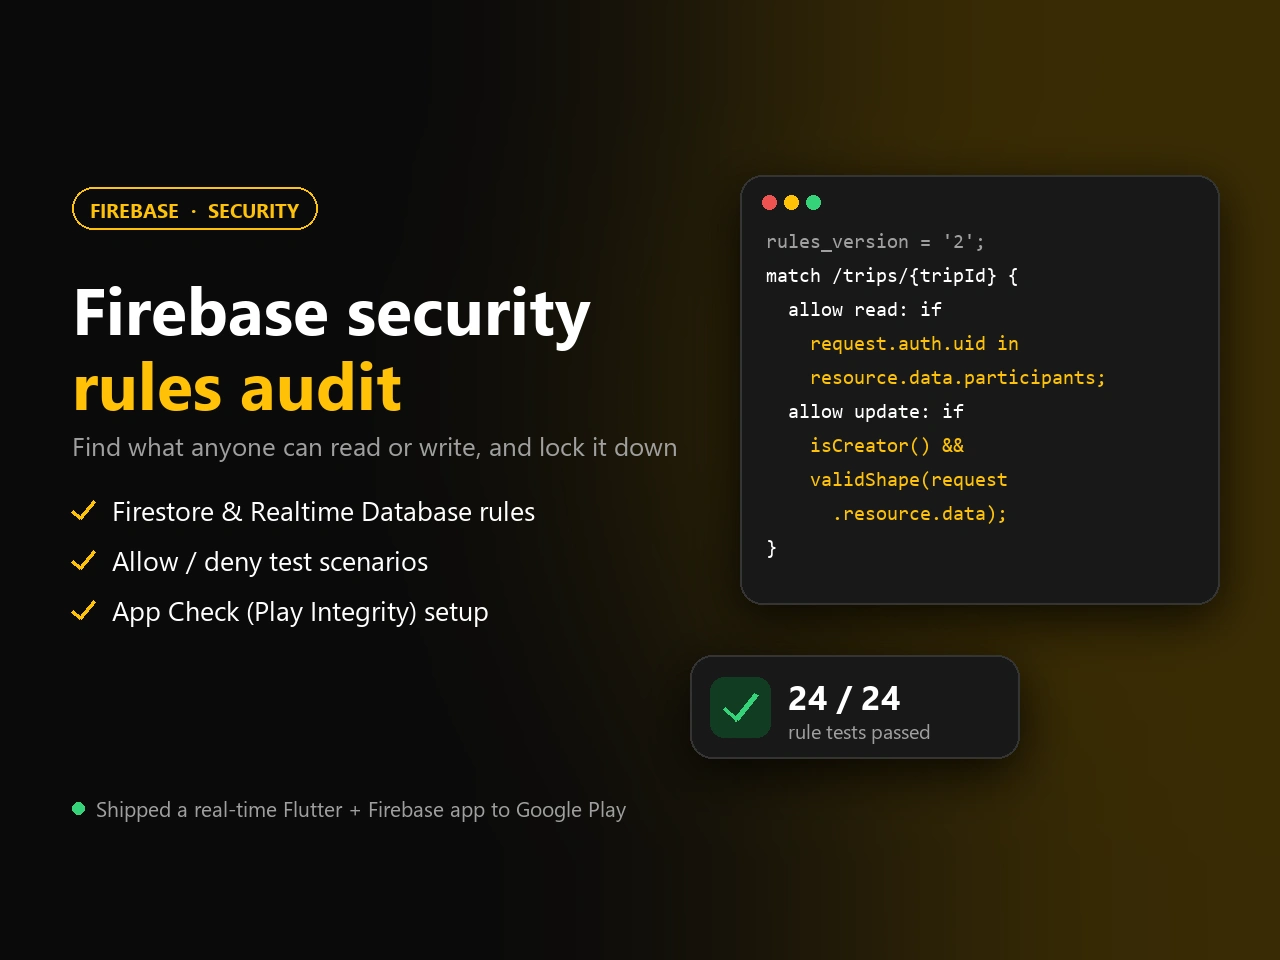
Firebase security rules for TripWeave (my own app). I wrote server-side rules for Cloud Firestore and the Realtime Database that check every write: field names, types, ranges and ownership. Only members can read a trip, joining can only add yourself, only the creator can start it, and code lookups are capped so trips can't be listed. I verified the rules with 24 automated allow/deny scenarios and wired in Firebase App Check with Play Integrity.
0 likes · 0 views · Oct 2, 2026
Firebase security rules for TripWeave (my own app). I wrote server-side rules for Cloud Firestore and the Realtime Database that check every write: field nam...


