The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started
Back to feedPost

Architect of VARTA System | Reshaping Distributed Consensus via Physics Addressing the Thermodynamic Barrier and Quantum Threat in modern AI.


The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started





Related posts

Project Title: NEXUS OMNI — AI Spatial Workspace & BCI Command System
What I Built:
I designed and built a hyper-futuristic Spatial Computing & Brain-Computer Interface (BCI) Web OS ("NEXUS OMNI"). It simulates a real-time neural-driven workspace featuring live bio-telemetry, 3D spatial node execution, generative soundscapes, and an enterprise neural access pass engine.
Key Features & Design Highlights:
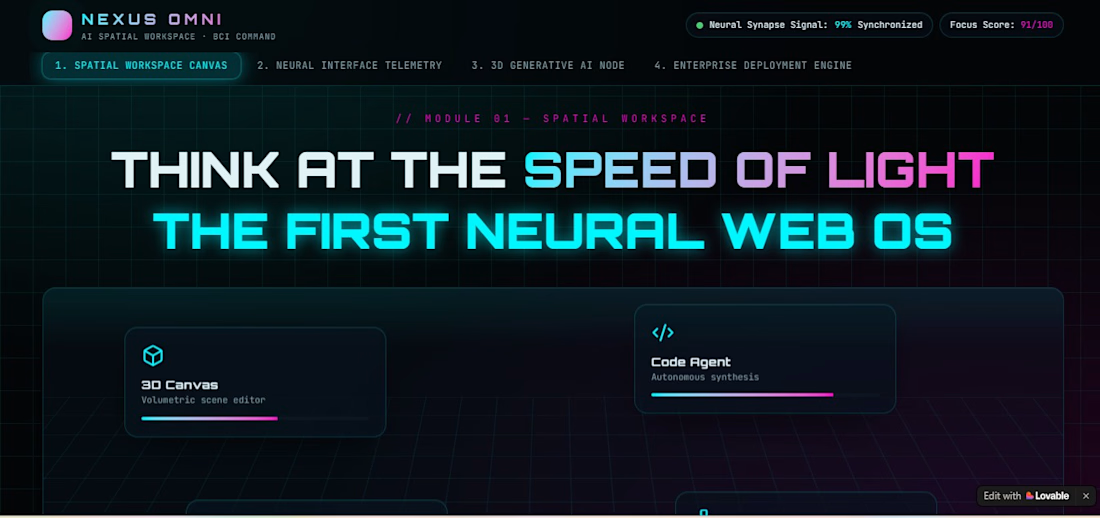
Neural Navigation & Bio-Telemetry Status: Top header with live BCI signal synchronization (98.7%), focus score metrics, and 4-module spatial workspace navigation.
Spatial Workspace Canvas: Dynamic floating app cards (3D Volumetric Canvas, Autonomous Code Agent, Neural Soundscape, Live Data Mesh) with 2D/3D depth toggles and focus mode controls.
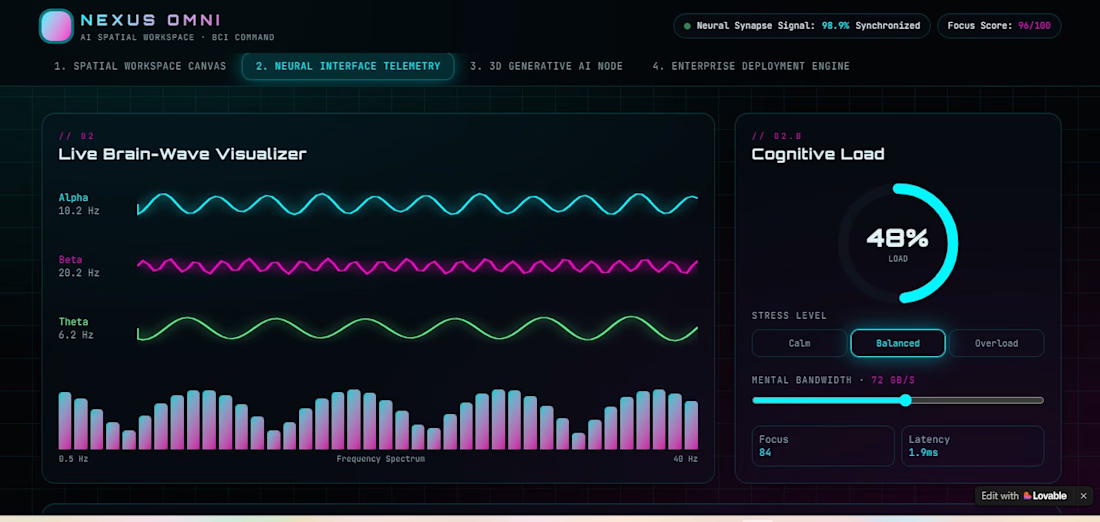
Neural Interface Telemetry Command Center: Real-time dynamic brain-wave visualizer (Alpha, Beta, Theta waves), Thought-to-Text terminal decoding neural intents, and cognitive stress load dials.
3D Generative AI Node Pipeline: Interactive 3-step visual execution flowchart ("Mind Intent" -> "AI Code Synthesis" -> "Spatial Rendering") with live execution feedback.
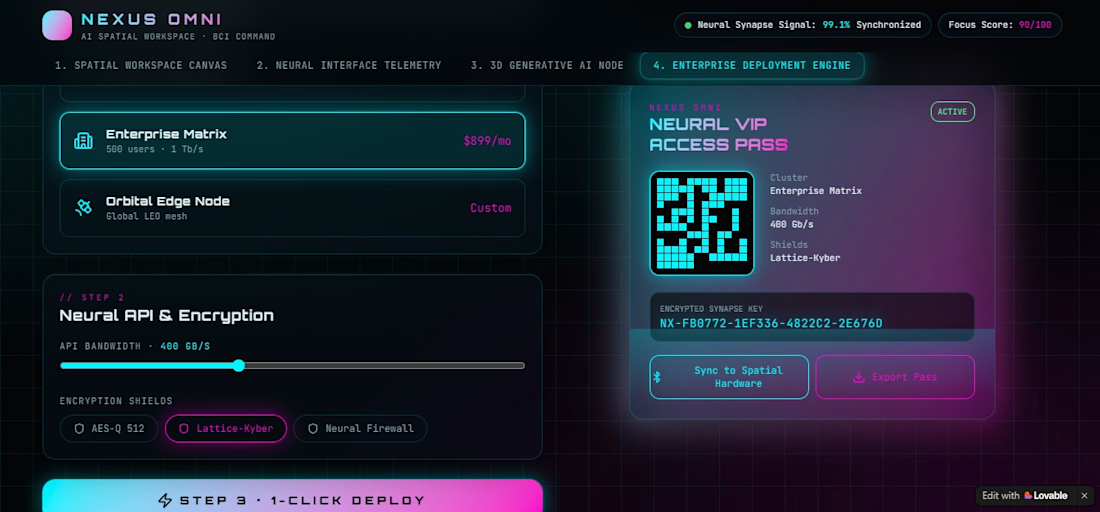
Enterprise Deployment Engine: Multi-cluster configuration (Neural Workstation, Enterprise Matrix, Orbital Edge Node) outputting a glowing "NEXUS NEURAL VIP ACCESS PASS" with dynamic QR code and hardware sync buttons.
Why I Built It:
The future of spatial computing and human-computer interaction relies on seamless neural telemetry and zero-friction intent interfaces. NEXUS OMNI explores how next-generation Web OS platforms can blend high-density data visualizations with a futuristic dark glassmorphism aesthetic.

I’m building AI automation systems that turn repetitive business processes into reliable workflows.
Recently, I’ve been working on lead qualification using n8n, Python, LLMs, and deterministic business rules. My approach is simple: AI extracts the evidence, while rules make the decision.
I’m looking forward to connecting with others who are building practical AI automation solutions.

Security Research — Auth0 (Okta)
Descrição:
Pesquisa de segurança no programa Bugcrowd da Auth0 (Okta), com foco nos SDKs públicos (auth0-spa-js, auth0.js, nextjs-auth0, express-openid-connect, auth0-react). Trabalho orientado por revisão de código-fonte e validação prática em aplicações reais, não apenas análise estática.
Principais achados:
Cache key collision em auth0-spa-js: o delimitador :: usado em CacheKey.toKey()/fromKey() (src/cache/shared.ts) não é escapado, permitindo colisão entre chaves de cache de audience/scope diferentes. PoC confirmado contra o CacheManager real (compilado via tsc), com exploitability condicionada a aplicações multi-tenant que derivam audience/scope de input controlável pelo usuário.
Nonce validation bypass em auth0.js: falha no idtoken-verifier que pula a checagem de nonce quando o valor esperado é nulo. PoC completo end-to-end, não apenas no módulo isolado: tenant Auth0 próprio, app SPA real, dois usuários (atacante e vítima), fluxo implicit (response_type=id_token) rodando auth0-js de verdade. Resultado confirmado — o id_token do atacante foi aceito sem erro pelo parseHash() na sessão da vítima, com sub e nonce do payload batendo com o atacante.
Metodologia:
Leitura exaustiva de cada SDK antes de testar, priorizando exploração real de app (exigência do programa — função isolada não exposta não é aceita)
Reprodução de rejeição inicial: primeiro PoC do nonce bypass foi recusado por "não reproduzível" (testava só o idtoken-verifier isolado); refeito com ambiente de app real completo até reproduzir o bypass de ponta a ponta
Varredura ampla de nextjs-auth0 (backchannel logout, transaction-store, path traversal em proxy, WebAuthn/passkey) — a maioria descartada por hardening já existente, documentando becos sem saída pra não retestar
Stack/skills: JavaScript/TypeScript, OAuth2/OIDC, JWT, cache poisoning, auth bypass, SDK security review, browser-based PoC engineering.