The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started
Back to feedPost

Security Research — Auth0 (Okta)
Descrição:
Pesquisa de segurança no programa Bugcrowd da Auth0 (Okta), com foco nos SDKs públicos (auth0-spa-js, auth0.js, nextjs-auth0, express-openid-connect, auth0-react). Trabalho orientado por revisão de código-fonte e validação prática em aplicações reais, não apenas análise estática.
Principais achados:
Cache key collision em auth0-spa-js: o delimitador :: usado em CacheKey.toKey()/fromKey() (src/cache/shared.ts) não é escapado, permitindo colisão entre chaves de cache de audience/scope diferentes. PoC confirmado contra o CacheManager real (compilado via tsc), com exploitability condicionada a aplicações multi-tenant que derivam audience/scope de input controlável pelo usuário.
Nonce validation bypass em auth0.js: falha no idtoken-verifier que pula a checagem de nonce quando o valor esperado é nulo. PoC completo end-to-end, não apenas no módulo isolado: tenant Auth0 próprio, app SPA real, dois usuários (atacante e vítima), fluxo implicit (response_type=id_token) rodando auth0-js de verdade. Resultado confirmado — o id_token do atacante foi aceito sem erro pelo parseHash() na sessão da vítima, com sub e nonce do payload batendo com o atacante.
Metodologia:
Leitura exaustiva de cada SDK antes de testar, priorizando exploração real de app (exigência do programa — função isolada não exposta não é aceita)
Reprodução de rejeição inicial: primeiro PoC do nonce bypass foi recusado por "não reproduzível" (testava só o idtoken-verifier isolado); refeito com ambiente de app real completo até reproduzir o bypass de ponta a ponta
Varredura ampla de nextjs-auth0 (backchannel logout, transaction-store, path traversal em proxy, WebAuthn/passkey) — a maioria descartada por hardening já existente, documentando becos sem saída pra não retestar
Stack/skills: JavaScript/TypeScript, OAuth2/OIDC, JWT, cache poisoning, auth bypass, SDK security review, browser-based PoC engineering.

The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started





Related posts

Problem: Apps need a secure, organized backend to handle users, orders, products and AI features.
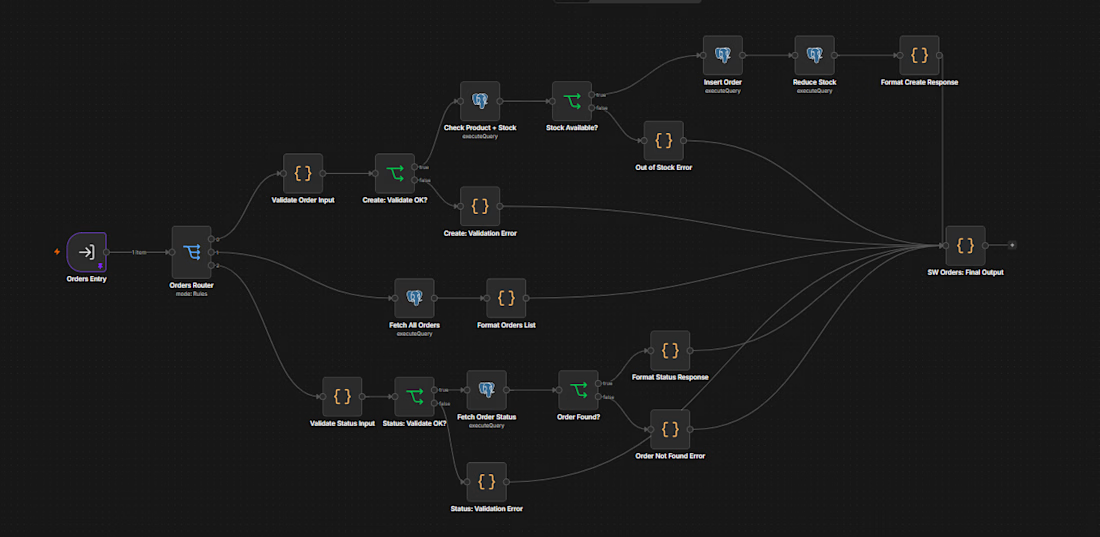
Solution: Built a centralized API Gateway (BFF) in n8n Cloud. One webhook handles validation, API key security and rate limiting, then routes to sub-workflows: Users (register/login), Orders (stock check, totals, status), Products (search), and AI (OpenAI chat, recommendations, review summaries). Supabase is the database.
Tools: n8n, Supabase, OpenAI API, Webhooks
Self-initiated demo project.


I'd test authorization separately for each sub-workflow, especially Orders. Does the gateway pass a verified user identity through, or does the Orders workflow check that the caller can access each order?
Problem: Apps need a secure, organized backend to handle users, orders, products and AI features.
Solution: Built a centralized API Gateway (BFF) in n8n Cloud. One webhook handles validation, API key security and rate limiting, then routes to sub-workflows: Users (register/login), Orders (stock check, totals, status), Products (search), and AI (OpenAI chat, recommendations, review summaries). Supabase is the database.
Tools: n8n, Supabase, OpenAI API, Webhooks
Self-initiated demo project.
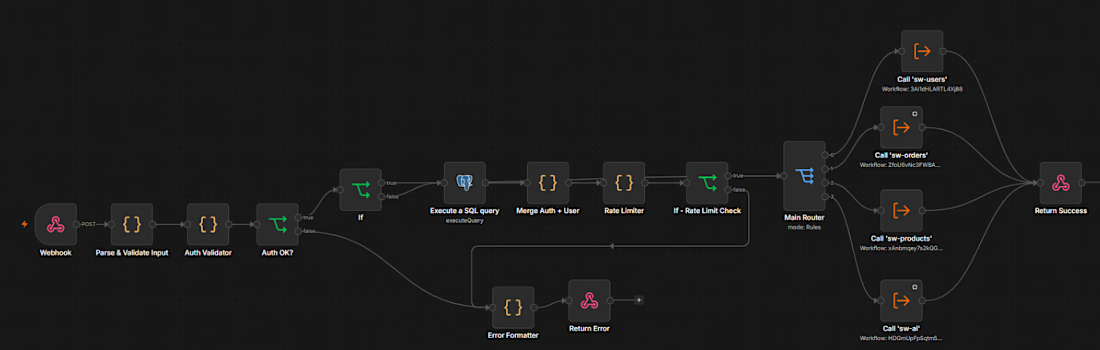

Nice to see a single webhook taking care of validation and rate limits before handing off to the user and order flows.