DevSecOps CI/CD: Trivy, Cosign & SBOM PipelineAbdur Rehman
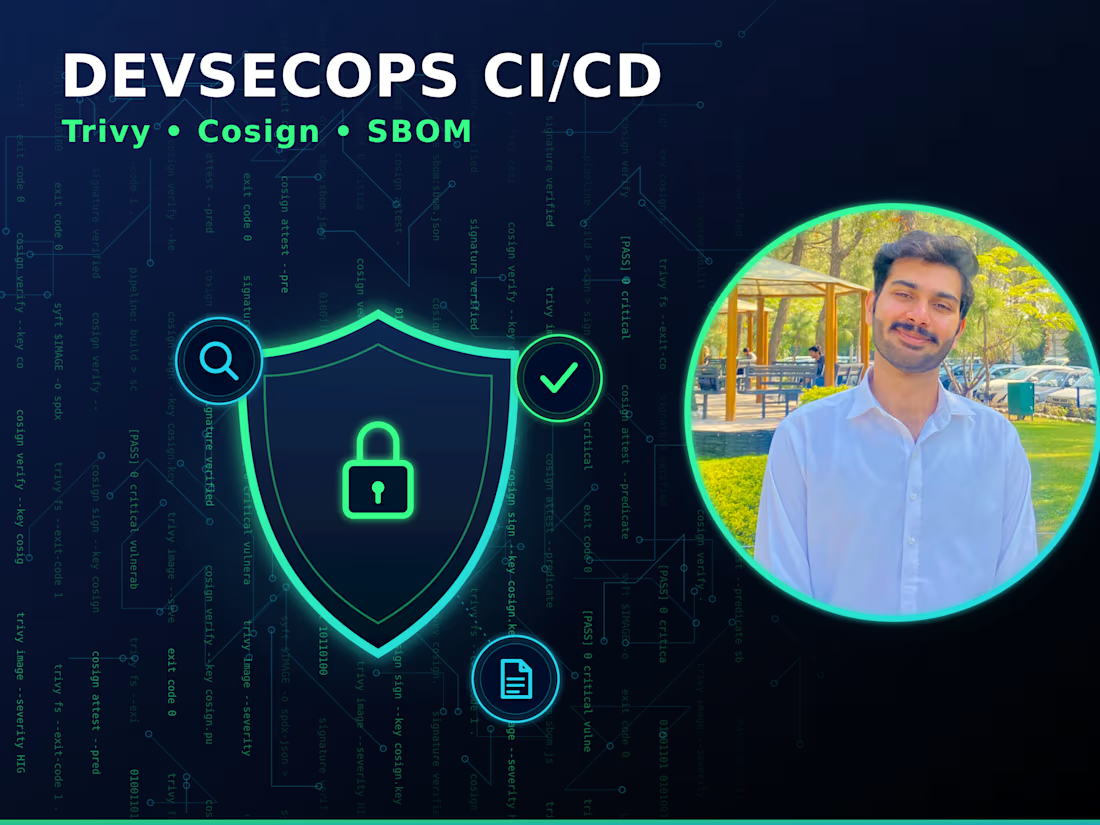
️ Stop shipping vulnerable code. Start shipping verified releases.
Most CI/CD pipelines deploy fast but don't verify safety. One vulnerable dependency or unsigned image exposes your production.
I build security-gated CI/CD pipelines that scan for vulnerabilities, sign images, generate SBOMs, and block insecure deployments BEFORE production.
WHAT YOU GET
Trivy Vulnerability Scanning builds fail on critical CVEs automatically
Cosign Image Signing cryptographically prove image authenticity
SBOM Generation SPDX or CycloneDX for SOC 2 and ISO 27001
Gitleaks Secret Scanning no leaked keys in your repo
SonarQube Quality Gates code issues flagged before merge
Full Pipeline GitHub Actions, GitLab CI, Jenkins, or Argo CD
Documentation & Handover README + walkthrough call
PERFECT FOR
Startups preparing for SOC 2 or enterprise reviews. DevOps teams adding security without slowing down. Companies recovering from incidents.
️ TOOLS
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Message me with your repo, CI tool, and compliance needs. I'll reply with a fixed quote.
FAQs
Starting at$50 /hr
Tags
DevOps Engineer
DevSecOps
Service provided by
Abdur Rehman Islamabad, Pakistan
- 2
- Followers
DevSecOps CI/CD: Trivy, Cosign & SBOM PipelineAbdur Rehman
Starting at$50 /hr
Tags
DevOps Engineer
DevSecOps
️ Stop shipping vulnerable code. Start shipping verified releases.
Most CI/CD pipelines deploy fast but don't verify safety. One vulnerable dependency or unsigned image exposes your production.
I build security-gated CI/CD pipelines that scan for vulnerabilities, sign images, generate SBOMs, and block insecure deployments BEFORE production.
WHAT YOU GET
Trivy Vulnerability Scanning builds fail on critical CVEs automatically
Cosign Image Signing cryptographically prove image authenticity
SBOM Generation SPDX or CycloneDX for SOC 2 and ISO 27001
Gitleaks Secret Scanning no leaked keys in your repo
SonarQube Quality Gates code issues flagged before merge
Full Pipeline GitHub Actions, GitLab CI, Jenkins, or Argo CD
Documentation & Handover README + walkthrough call
PERFECT FOR
Startups preparing for SOC 2 or enterprise reviews. DevOps teams adding security without slowing down. Companies recovering from incidents.
️ TOOLS
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Message me with your repo, CI tool, and compliance needs. I'll reply with a fixed quote.
FAQs
$50 /hr