The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started
Back to feedPost

Security Research — Aiven (Bugcrowd)
Descrição:
Pesquisa de segurança no programa "Aiven Managed Bug Bounty" no Bugcrowd, com foco nos repositórios open-source da Aiven (github.com/Aiven-Open e github.com/Aiven), via revisão de código-fonte.
Achado principal (submetido):
IDOR / Broken Access Control em Klaw (Aiven-Open/klaw) — a função updateUser() não aplica escopo de tenant na validação de permissão, permitindo que um usuário com a permissão comum ADD_EDIT_DELETE_USERS edite contas de usuários de outros tenants. Resultado: account takeover cross-tenant, quebrando o isolamento multi-tenant da plataforma.
Trabalho adicional no engajamento:
Achado em Karapace (Aiven-Open/karapace): bypass de ACL do Schema Registry via schema references, permitindo exfiltração de schema cross-subject (mais um bug secundário de ValueError no parser Protobuf) — submetido, marcado como duplicate de report anterior
Revisão de pghoard: identificada falha de validação de filename (webserver.py) que ocorre só para obtype=="archive" — requisição direta a /site/timeline/X ou /site/xlog/X pula a checagem, mas o traversal via HTTP é limitado a 1 nível, sem vazamento de conteúdo real (severidade baixa/hardening)
Auditoria de restore.py e postgres_command.py do pghoard — path traversal e validação de endpoint confirmados como bem protegidos, sem achado adicional
guardian-for-apache-kafka analisado e descartado (projeto deprecated/read-only)
Metodologia:
Priorização de repositórios open-source com maior número de "known issues" documentados pelo programa, como superfície de maior densidade de bugs reais
Validação de cada hipótese de access control contra o fluxo de autorização real do código, não apenas inspeção estática
Documentação de becos sem saída (pghoard bem protegido) pra evitar retrabalho em sessões futuras
Stack/skills: Java/Kotlin (Klaw), Python (Karapace, pghoard), IDOR/broken access control, multi-tenancy security, schema registry/ACL review, source-code review em larga escala.

The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started





Related posts

Problem: Apps need a secure, organized backend to handle users, orders, products and AI features.
Solution: Built a centralized API Gateway (BFF) in n8n Cloud. One webhook handles validation, API key security and rate limiting, then routes to sub-workflows: Users (register/login), Orders (stock check, totals, status), Products (search), and AI (OpenAI chat, recommendations, review summaries). Supabase is the database.
Tools: n8n, Supabase, OpenAI API, Webhooks
Self-initiated demo project.


I'd test authorization separately for each sub-workflow, especially Orders. Does the gateway pass a verified user identity through, or does the Orders workflow check that the caller can access each order?
Problem: Apps need a secure, organized backend to handle users, orders, products and AI features.
Solution: Built a centralized API Gateway (BFF) in n8n Cloud. One webhook handles validation, API key security and rate limiting, then routes to sub-workflows: Users (register/login), Orders (stock check, totals, status), Products (search), and AI (OpenAI chat, recommendations, review summaries). Supabase is the database.
Tools: n8n, Supabase, OpenAI API, Webhooks
Self-initiated demo project.
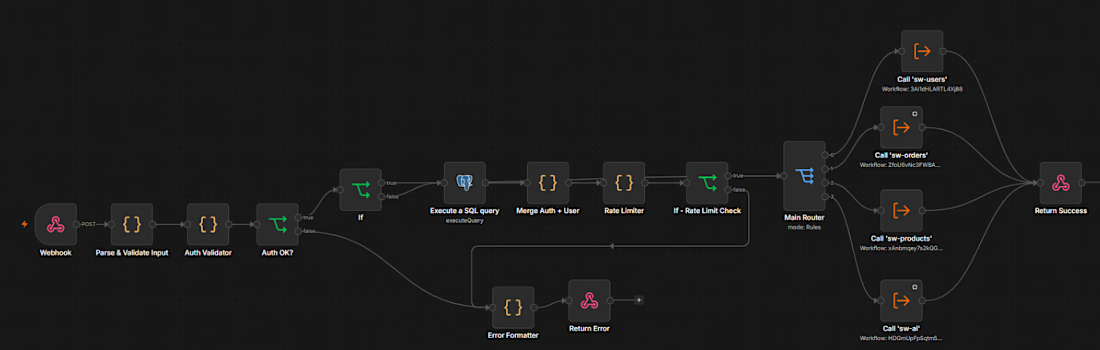
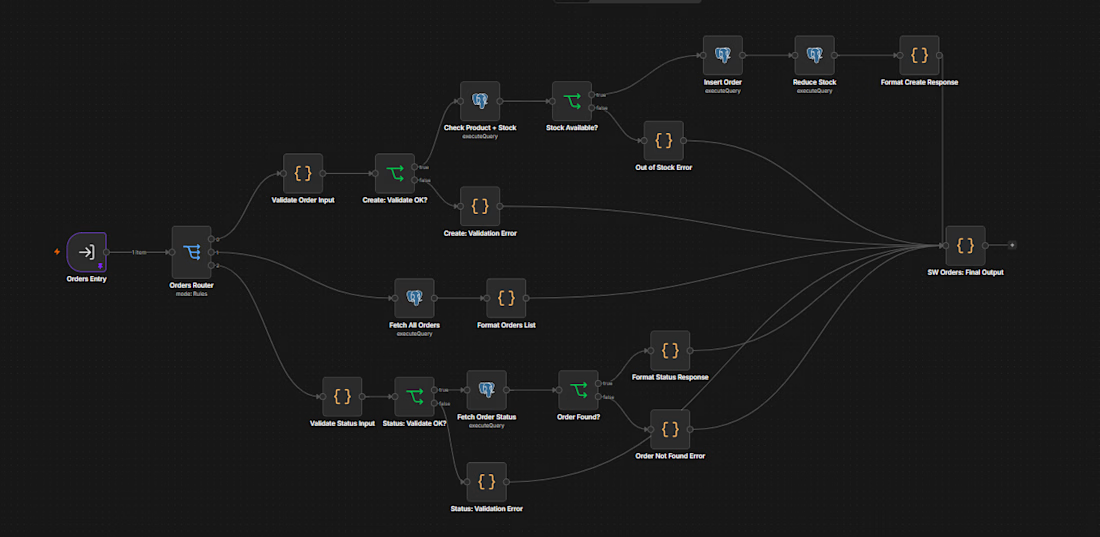

Nice to see a single webhook taking care of validation and rate limits before handing off to the user and order flows.

SentriGo is a security-tech SaaS landing page built to help teams manage reporting, monitoring, and incident resolution from one connected workflow.
The design focuses on clarity, fast decision-making, and operational visibility. Large typography, industrial imagery, incident markers, and compact metrics help communicate the product without making the page feel too technical or overloaded.
