The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started
Back to feedPost

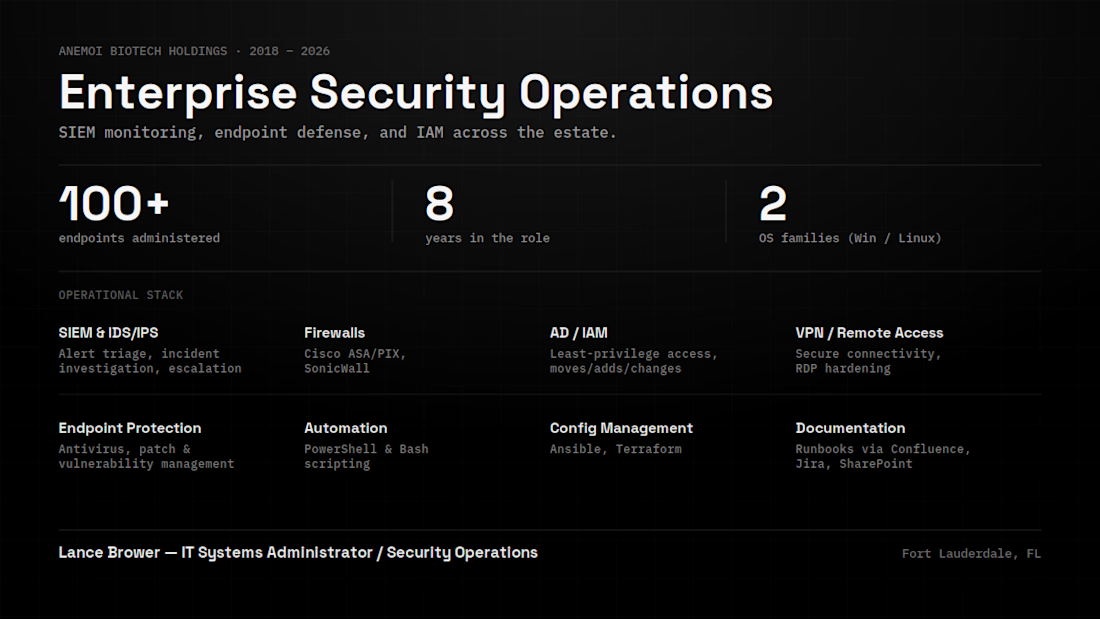
Owned day-to-day security operations across a 100+ endpoint
enterprise environment spanning Windows and Linux - SIEM monitoring,
intrusion detection, and antivirus/endpoint protection. Administered
Active Directory and IAM under least-privilege principles (moves,
adds, changes, disconnects), investigated and remediated security
incidents, and configured secure remote access (VPN/RDP). Automated
operational and security tasks with PowerShell and Bash, and managed
infrastructure configuration with Ansible and Terraform.


The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started

Challenges
View all


Related posts



Automated Linux System Health Monitor
Description:
Goal: Provide proactive, automated monitoring of core system resources (CPU, RAM, Disk) to prevent unexpected server downtime.
Solution: Developed a Bash utility using native Linux tools (top, free, df) with customizable warning thresholds. Integrated local mail alerts via mailx and set up cron job automation for continuous background execution.
Outcome: A lightweight, production-tested diagnostic tool designed for RHEL/CentOS environments that eliminates manual health checks and ensures instant administrative alerts

Project Title: Automated Linux Backup & Cron System
Description:
Goal: Create an automated backup solution for Linux servers to safeguard critical data.
Solution: Developed a Bash script that compresses target directories into timestamped .tar.gz archives and automates execution using cron jobs. Tested on Red Hat and CentOS.
Outcome: A reliable automation utility demonstrating hands-on shell scripting and file management capabilities.