The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started
Back to feedPost

Cutting through AI regulation noise.
I publish weekly analysis on the EU AI Act, OWASP's agentic security guidance and what AI compliance actually requires in practice, not what the headlines claim.
Each piece breaks down a real obligation, maps it to a technical control, and shows what evidence a regulator or enterprise buyer would actually accept. This is the same framework behind AI Prompt Shield, my guardrail API with runtime evidence logging.
If your team is trying to figure out what the EU AI Act means for your product, this is the practical version.
#euaiact #aigovernance #compliance #aisecurity #owasp #llm


The network for creativity
Join 1.25M professional creatives like you
Connect with clients, get discovered, and run your business 100% commission-free
Creatives on Contra have earned over $150M and we are just getting started



Related posts


I wanna know the most UNHINGED way you're using AI. And I mean truly unhinged.
I'm trying to seriously level up my AI skills and I feel like I've barely scratched the surface of what's possible
I'm not talking about cute little ChatGPT prompts or asking AI to write your emails.
I wanna hear about the crazy workflows, agents, automations, and things you've built that make you go wait you can actually DO that?!
Especially the stuff most people don't even realize is possible.
What tools are you using? What have you automated? What are you making AI do that would've sounded insane two years ago?
And if you know of any good bootcamps, courses, creators you follow, or other resources to learn this stuff, PLEASE share.
Thank you!!

Imagine taking your product experience even deeper. Now that AI has changed the way we design and think.
Here is a quick example of what is possible.


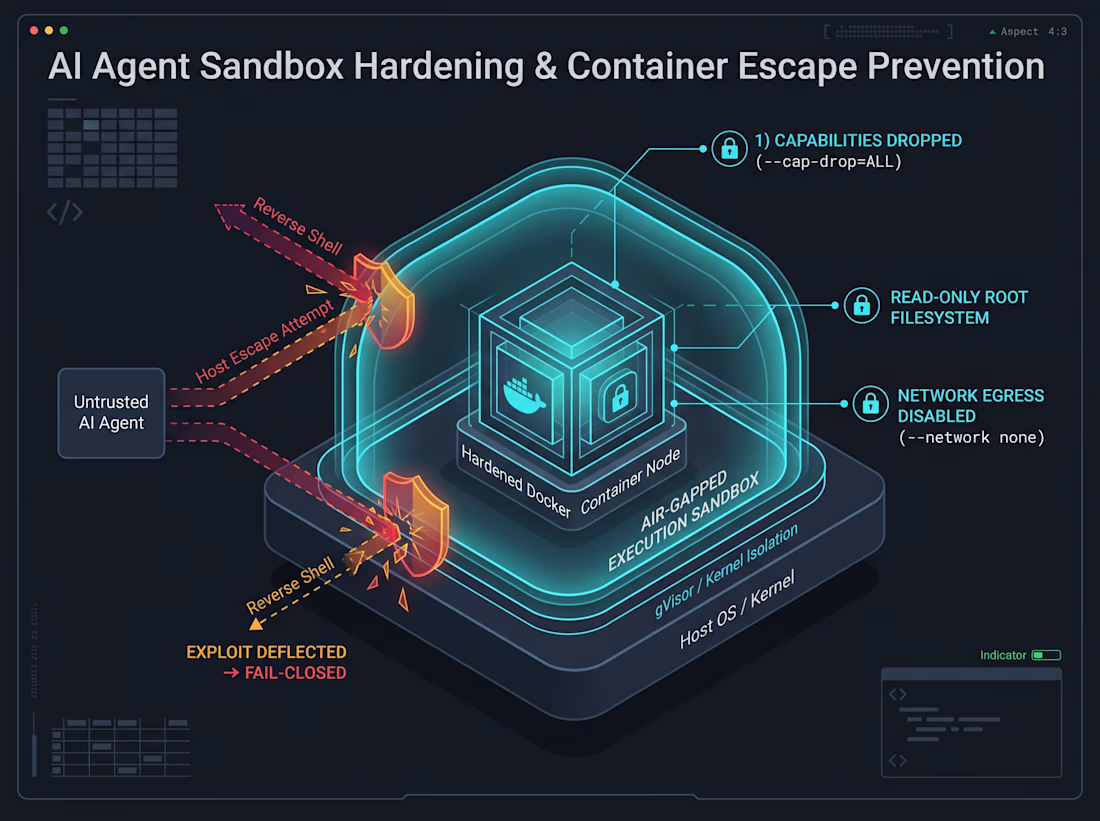
Running your AI agent inside a standard Docker container does not mean it’s sandboxed—it’s just isolated until something breaks.
When an autonomous agent gets terminal execution privileges (Bash tools, package installs, code evaluation), naive containerization is a security illusion. If your container runs as root (UID 0), retains default Linux capabilities, or has network egress, a prompt injection or malicious patch can exploit kernel boundaries to escape to the host.
In our Escape-Lab attack simulations, default Docker runtimes failed against privilege escalation and cgroup release agents. The container boundary alone was never designed to be an adversarial security boundary.
To build a truly air-gapped sandbox for autonomous tool execution:
Drop All Linux Capabilities: Enforce --cap-drop=ALL. Explicitly prevent privilege escalation with security_opt: [no-new-privileges:true].
Immutable Filesystem: Mount root as strictly read-only (--read-only) with ephemeral, non-executable in-memory tmpfs mounts for /tmp.
Zero Network Egress: Lock the container to --network none. Agents evaluating untrusted code have zero legitimate reasons to initiate outbound sockets.
How do you harden container runtimes when giving AI agents shell access?
#DevSecOps #Docker #Linux #AIEngineering #CloudSecurity