I will add JWT authentication to your FastAPI appFrederick Martins
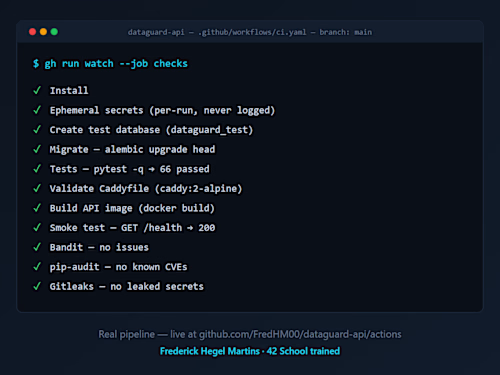
Register, login, refresh, logout — done properly. Access + refresh tokens with rotation, hashed passwords (Argon2), protected routes via dependencies, and tests for all of it. Same security stack I shipped in my open-source DataGuard API. Delivered integrated into your codebase with a README.
Example work
Starting at$180
Duration3 days
Tags
FastAPI
JWT Authentication
Python Security
Service provided by
Frederick Martins Ibiúna, Brazil
- 1
- Followers
I will add JWT authentication to your FastAPI appFrederick Martins
Starting at$180
Duration3 days
Tags
FastAPI
JWT Authentication
Python Security
Register, login, refresh, logout — done properly. Access + refresh tokens with rotation, hashed passwords (Argon2), protected routes via dependencies, and tests for all of it. Same security stack I shipped in my open-source DataGuard API. Delivered integrated into your codebase with a README.
Example work
$180